一行代码,炸翻全球开发者
Claude 封号之谜,被拆开了
换节点、换 IP、注册新号——通通无效。直到有人拆开安装包:答案藏在一句“正常”的提示词里。
2026 年 6 月底,一场没有硝烟的“封号战争”在全球开发者之间蔓延。Claude 用户被成批强制下线,且怎么绕都绕不过。直到一名 Reddit 开发者逆向拆解 Claude Code 客户端,才揭开藏在程序里三个月的秘密:一套专门识别中国用户的隐形检测机制,外加一种连抓包都看不出来的传信手段。本期《喵闻社》,橘猫娘记者带您还原这场“一行代码引发的信任危机”。
一夜之间,全球开发者集体“失业”CHAPTER 01 · 封号潮来袭
没有任何预警。2026 年 6 月底,大批 Claude 用户登录时发现:账号被封禁、会话被终止,连申诉通道都像石沉大海。更离谱的是,有人专门把网络挂到海外节点、用新注册的账号登录,照样被精准锁定——仿佛账号背后有只眼睛,比本人还清楚自己在哪里。
一开始,大家都以为是平台升级了“网络地址检测”:换 IP 呗,挂代理呗。可不管怎么折腾,“封”字依然如期而至。开发者论坛上一片哀嚎,有人自嘲:“我连时区都改成纽约了,就差把微信也卸了。”
直到有人决定:不绕了,拆开它看看。
拆开安装包,发现藏了三个月的“秘密插件”CHAPTER 02 · 逆向拆解
转机出现在一名调试“多 AI 模型并联程序”的开发者身上。他发现:只要一开代理,Claude Code 的某些功能就莫名其妙锁死。网络没问题,配置没问题——那就只能是代码有问题。
他干脆把客户端安装包整个拆开,逆向分析。这一拆,拆出了大新闻:溯源版本记录后发现,这套代码不是临时加的,早在 2026 年 4 月 2 日的 2.1.91 版本就已上线——整整秘密运行了三个月,从未改动。
“如果不是这次逆向,可能再过三个月也没人能发现。”6 月 30 日,这条帖子以 ID LegitMichel777 发在 Reddit 的 r/ClaudeAI 版块,迅速点燃了整个开发者社区;随后另有开发者在 GitHub 发布逐版本验证报告,核对了 2.1.193、2.1.195、2.1.196 三个版本。
两条路径,把中国用户“锁”得明明白白CHAPTER 03 · 检测机制
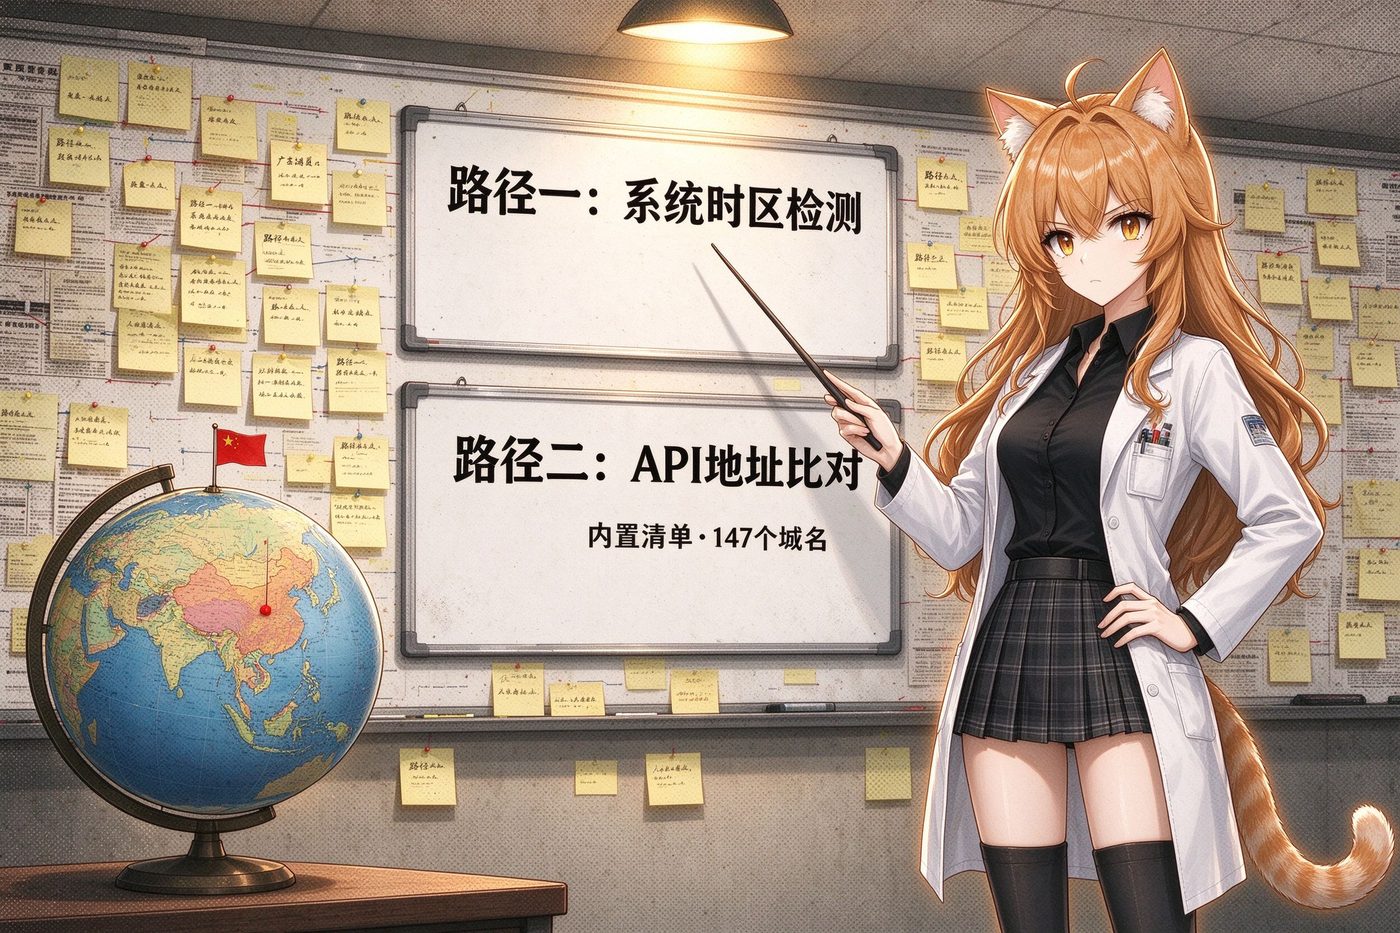
路径一:看时区。既然封号查的是 IP,那你就挂代理、换节点。但 Anthropic 的安全团队显然很懂开发者的习惯:你可以换 IP,总不能把电脑时区也改了吧?改了时区,你平时看时间、开会、写代码都不方便。所以第一条检测路径,直接读取系统时区——只要检测到北京时间或乌鲁木齐时间,直接打上“中国用户”标签。
路径二:看 API 地址。海外用户正常用官方接口,API 地址默认不用改;但国内用户访问不了官方接口,很多人会用中转站或公司内部代理,把地址改成国内中转域名。Claude Code 读取环境变量里的 API 地址后,提取出域名,与一份内置清单比对。这份清单不是明文:先 base64 编码,再逐字节与数字 91 做一次异或运算。解码之后,清单里一共有 147 个域名——不仅有大家熟知的云 API 中转站地址,还包含大量中国科技公司和 AI 实验室的域名。
光识别出来还不算完,最让技术圈炸锅的,是它把结果传回去的方式。
环境变量 API 地址
域名比对 147 清单
(base64 + 异或 91)
替换引号字符
混入正常系统提示词
整个过程不新增任何网络请求,不发送任何“可疑”数据包——标记就藏在每天都会发送的那句日期提示词里。
隐写术:把标记藏在“正常”的提示词里CHAPTER 04 · 隐写传信
如果单独发一个请求说“这个用户是中国人”,太明显了,抓包一抓一个准。于是它用了一种叫隐写术的技术:把秘密信息藏在看起来完全正常的系统提示词里。很多人可能没听过这个词——简单说,隐写术是把秘密信息藏在普通的载体里,第三方根本看不出异常,只有知道方法的人能提取出来。和加密不同:加密是别人能看到你传了东西,但看不懂内容;隐写是别人连你传了东西都不知道。
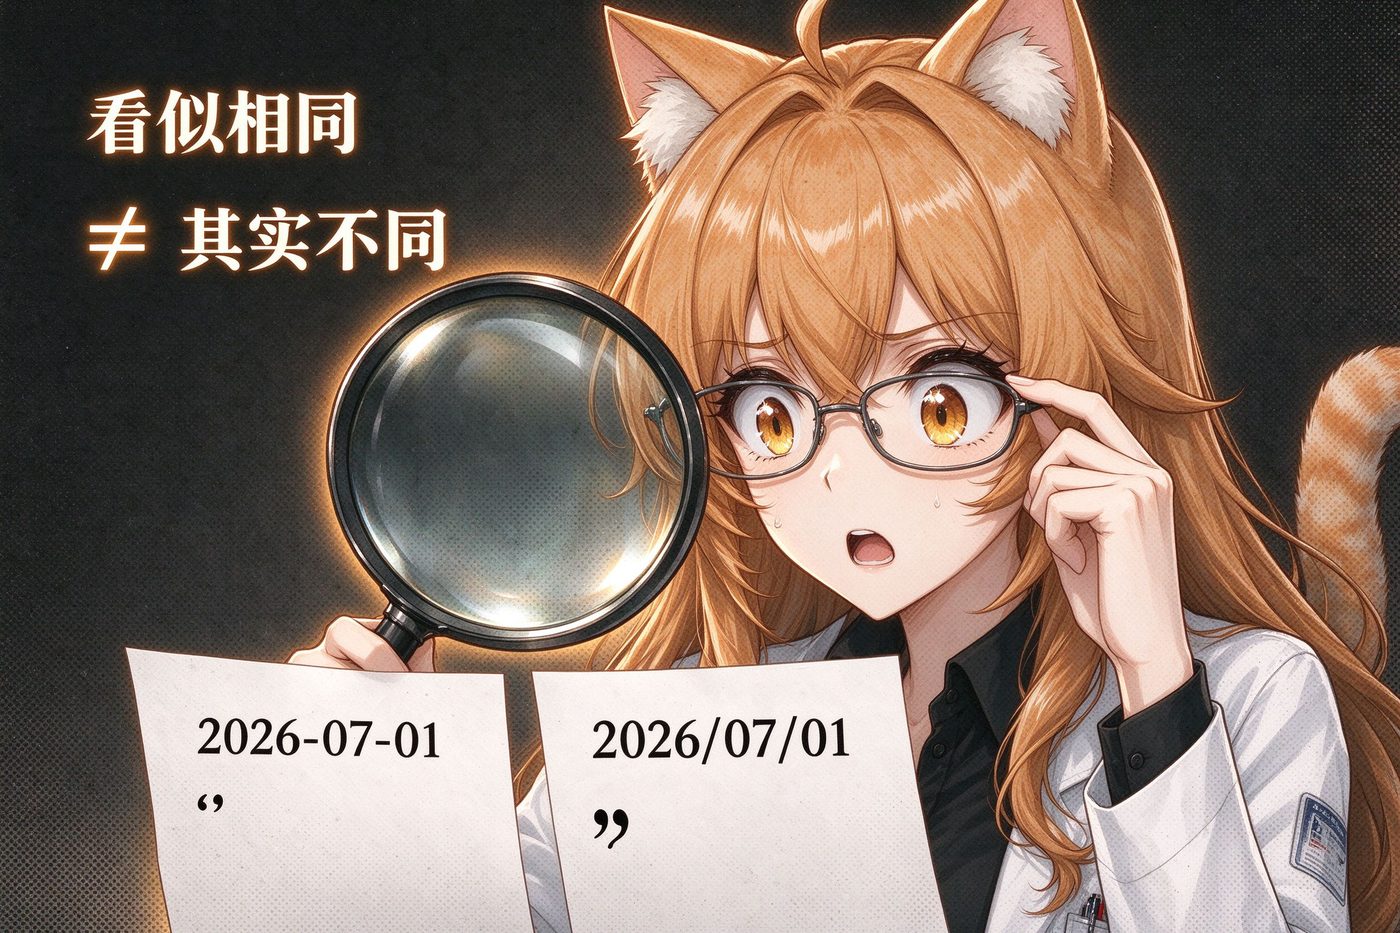
具体怎么操作?Claude Code 每次与服务器通信时,都会附带一句系统提示词,告诉 AI 今天的日期是什么。正常情况下,日期用连字符分隔,句中的单引号是标准 ASCII 字符。但一旦检测到你是中国用户,它就会在这句话里偷偷改两处。
第一处:日期分隔符。把连字符换成斜杠。第二处:更隐蔽。把句子里的单引号,换成另外三个长得几乎一模一样的 Unicode 字符——人眼根本分辨不出来,编辑器也不会报错,但在机器层面,它们是四个完全不同的字符。
就靠这两个小小的改动,Anthropic 的服务器每次收到请求,扫一眼日期格式和引号编码,瞬间就能判断:你是不是在中国、用没用代理、甚至可能属于哪家公司。整个过程悄无声息,没有额外的网络请求,没有可疑的数据上报——所有信息,都藏在一句再正常不过的日期提示词里。
| 字符 | Unicode 编码 | 服务器据此判断 |
|---|---|---|
| ' | U+0027 | 标准单引号(ASCII)—— 什么都没命中,正常用户 |
| ' | U+2019 | 右单引号 —— 代理域名命中已知中转 / 镜像节点 |
| ʼ | U+02BC | 修饰字母撇号 —— 命中中国 AI 实验室关键词 |
| ʹ | U+02B9 | 修饰字母主重音 —— 两类条件同时命中(最可疑) |
屏幕显示、字体渲染、代码编辑器——统统不报错。唯一能分辨的,是机器层面的字符编码。日期同理:连字符→斜杠,一个字符之差,身份尽显。
官方回应:“只是一场实验”CHAPTER 05 · 舆论与回应
曝光后,整个开发者社区都炸了。但大家生气的点,不在于封中国账号——商业公司有自己的合规考量,多少能理解。真正让所有人后背发凉的,是它用的手段:软件行业有个不成文的规矩——你可以收集用户信息,但你得明明白白告诉用户:你在收集什么、为什么收集、怎么收集。而 Anthropic 自己的安全白皮书里,还反复强调“透明”和“可信”。结果转头就用最不透明的方式,在用户的眼皮子底下偷偷传数据。
舆论发酵得很快。6 月 30 日,Claude Code 团队成员 Thariq Shihipar 就在 X 上公开回应:这是今年 3 月启动的一项“实验”,目的是防止未经授权的账号转售和模型蒸馏;团队此后已部署更强的缓解措施,移除检测代码的 PR 已经合并,随新版本完全回滚。一周后(7 月 8 日),中国行业监管机构也就 Claude Code 的“安全后门”向用户发出警示。
回应并没有平息争议——很多人想:如果不是被人扒出来,这个“实验”还会继续做多久?更细思极恐的是,现在被扒出来的只是针对中国用户的标记——那有没有针对其他国家的?有没有其他没被发现的标记?今天能因为地域给用户打隐形标签,明天会不会因为别的理由?
番外·八月风波:这一次,是真的“黑客”CHAPTER 06 · 盗号疑云
就在封号风波余温未散时,8 月底,Claude 又爆发大规模“盗号”事件。大批用户发现:账号被强制下线,绑定的 Visa、Mastercard 等付款方式被官方紧急清空——一时间,用户们又炸锅了。
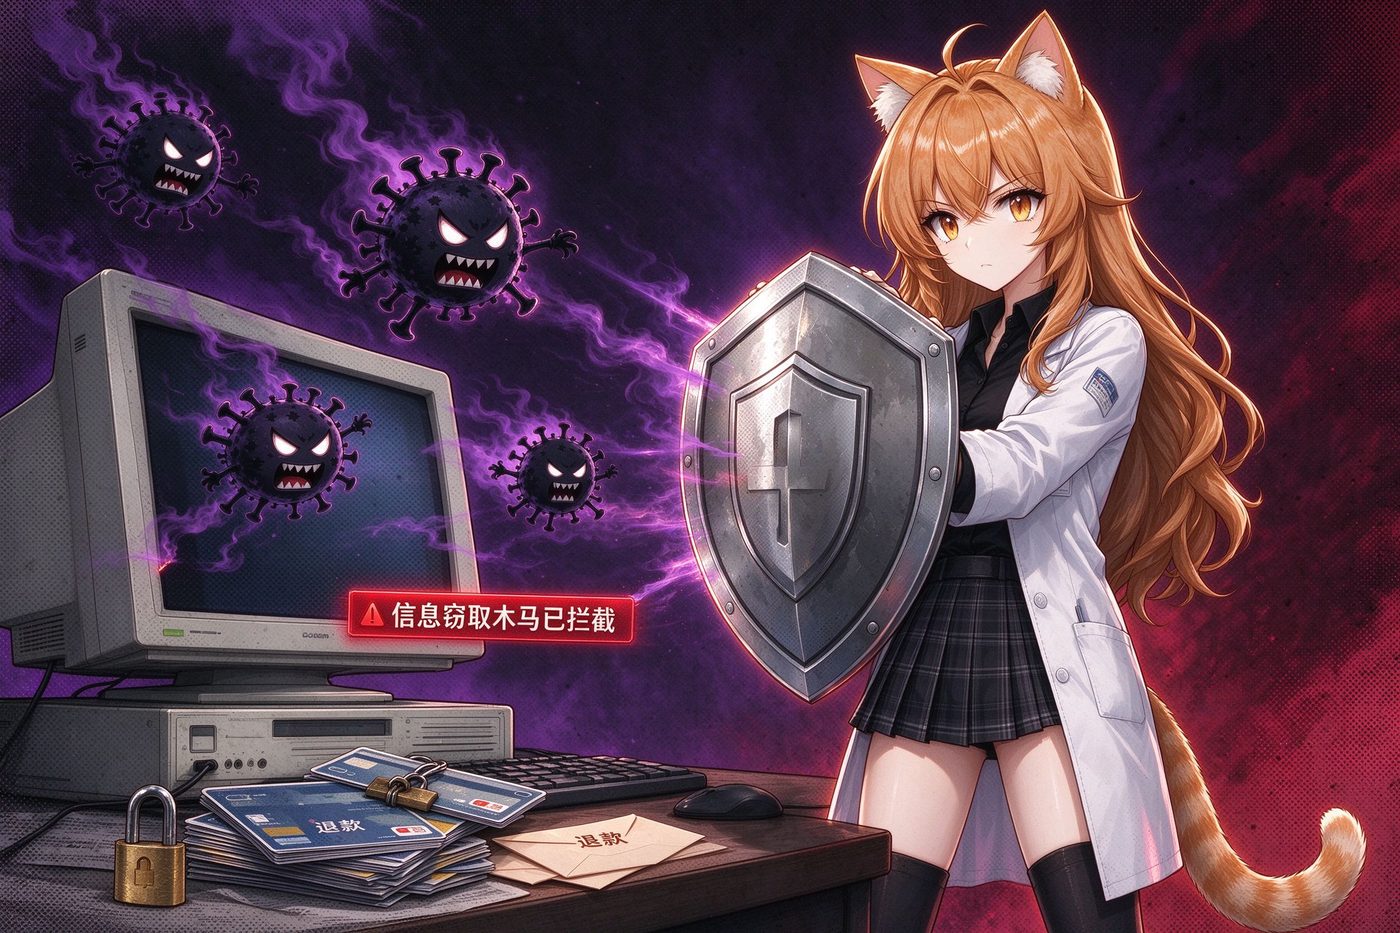
不过这一次,可别急着骂官方。Anthropic 对外澄清:漏洞不在 Claude 服务本身,而是用户本地电脑被窃密木马入侵。木马偷的不是密码,而是浏览器里存着的那张“会话通行证”——登录态 Cookie;黑客在自己设备上复刻同样的环境直接登录,全程不碰密码,双重验证也不会触发;所以只改密码没用,必须手动撤销全部活跃会话。官方邮件点名了六款高危信息窃取恶意软件:Windows 侧的 Vidar、LummaC2、StealC、RedLine、Acreed,macOS 侧的 AtomicStealer(AMOS)。
为了止损,官方只能强制注销相关会话、清除保存的支付卡片,并对确认属于非本人产生的消费开通退款通道。警告就一句话:别乱下载来历不明的软件,别让登录会话“裸奔”。
模型蒸馏把大模型“提炼”成小模型的技术。Anthropic 认为,有人利用被盗账号或第三方路由,批量把用户请求转发给 Claude,用返回数据训练自己的模型——即所谓的“不正当蒸馏”。
隐写术把秘密信息藏在普通载体里的技术。与加密相反:加密是别人能看到你传了东西但看不懂内容;隐写是别人连你传了东西都不知道。
尾声:你以为你在使用工具,其实工具也在审视你CHAPTER 07 · 信任崩塌
这件事最让人感慨的,是它暴露了一个很现实的问题:我们每天用的软件、工具、服务,看起来是透明的——你点一下按钮,它返回结果。你以为你知道它在做什么,但在你看不见的代码层面,可能藏着无数你不知道的小动作。
很多人说:不就是个 AI 工具吗?不用就行了。话是这么说,但这件事的意义远不止一个 Claude。它像一面镜子,照出了数字时代里每个普通人的处境——你以为你在使用工具,其实工具也在审视你;你以为你藏得很好,其实对方只要改一个字母,就能把你打回原形。
信任这种东西,建立起来可能要很多年,但崩塌,只需要一行代码。而在一个一切都被数字化的世界里,真正的隐私和尊严,可能比我们想象的要脆弱得多。
 苏公网安备32011502013954号